筑牢数字防线 数据保护与互联网安全全解析
在数字化浪潮席卷全球的今天,数据已成为驱动社会运转的核心生产要素,而互联网则是承载这些数据流动的主动脉。随着网络边界日益模糊、攻击手段不断进化,数据保护与互联网安全已从技术部门的专属议题上升为关乎企业存续、个人隐私乃至国家安全的战略命题。本文围绕数据保护、互联网安全、信息图设计、网络安全体系以及网络与信息安全软件五个维度,构建一幅完整的数字安全认知图景。
一、数据保护:数字时代的生存底线
数据保护的核心在于确保数据在全生命周期内的保密性、完整性与可用性(CIA三元组)。具体而言,保密性要求数据仅被授权主体访问,完整性确保数据未被篡改或破坏,可用性则保障授权用户能够随时获取所需数据。这三者相互制衡,构成了数据保护的铁三角。
在实践层面,数据保护需覆盖采集、传输、存储、处理、共享、销毁六个阶段。采集阶段应遵循最小必要原则,避免过度收集;传输与存储环节需采用加密技术,如TLS协议与AES-256算法;处理与共享阶段需实施脱敏与访问控制;销毁阶段则要确保数据不可恢复。日趋严格的合规要求(如《个人信息保护法》《数据安全法》及欧盟GDPR)将数据保护从技术选择变为法律义务,违规成本显著上升。
二、互联网安全:动态对抗中的防御哲学
互联网安全的本质是攻防双方在信息不对称条件下的持续博弈。当前主要威胁包括:恶意软件(勒索软件、木马、蠕虫)、网络钓鱼与社会工程学攻击、分布式拒绝服务攻击(DDoS)、中间人攻击以及供应链攻击。每类威胁对应不同的攻击向量与防御策略。
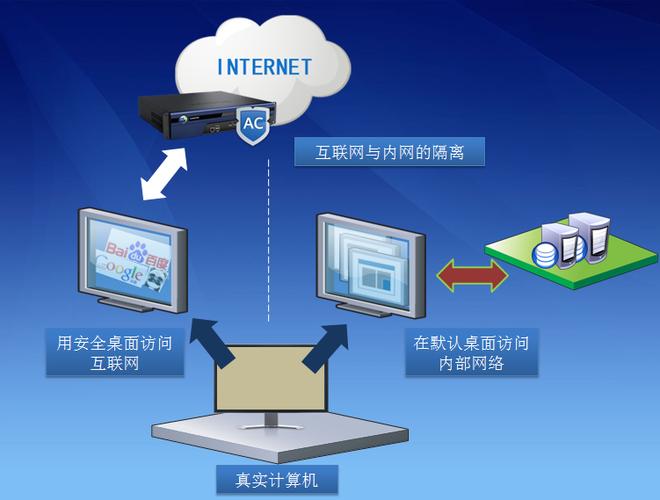
安全防御需遵循纵深防御原则,构建从网络边界到核心数据的多层防线:边界防御(防火墙、入侵检测与防御系统)、身份认证与访问管理(多因素认证、零信任架构)、终端安全(EDR、杀毒软件)、应用安全(代码审计、Web应用防火墙)以及数据安全(加密、备份、DLP)。值得注意的是,零信任架构正逐步取代传统的边界信任模型——“永不信任,始终验证”成为新时代的安全信条。
三、信息图:让安全概念可见可感
网络安全概念抽象且体系庞杂,信息图(Infographic)作为视觉化传达工具,能够将复杂的安全架构、攻击路径与防护流程转化为直观的图形语言。一幅优秀的网络安全信息图通常具备以下要素:清晰的信息层级(从宏观架构到微观技术)、统一的视觉符号(锁代表加密,盾牌代表防护,眼睛代表监控)、数据驱动的图表(攻击趋势、漏洞分布)以及场景化的攻击链演示(如横向移动、提权路径)。
例如,用信息图展示一次典型的勒索软件攻击链:初始入侵(钓鱼邮件)→ 建立据点(恶意宏执行)→ 横向移动(窃取凭证)→ 数据加密(文件锁定)→ 勒索威胁,每个环节标注对应的检测与阻断手段。这种叙事方式让非技术人员也能快速理解风险所在,为安全意识培训与决策沟通提供有效支撑。
四、网络安全体系:技术、管理与人员的协同
单纯堆砌安全产品无法构建有效的防御体系。成熟的网络安全体系需融合技术、管理、运营与合规四个维度。技术维度涵盖防护、检测、响应、恢复(PDRR)能力;管理维度包括安全策略、风险评估、应急预案与审计机制;运营维度强调安全运营中心(SOC)的持续监控与威胁狩猎;合规则确保满足等级保护、ISO 27001等标准要求。
体系建设的核心框架可参考NIST网络安全框架(识别、保护、检测、响应、恢复)或国内等级保护2.0体系。其中,人的因素往往是最薄弱环节——超过80%的安全 incidents 涉及人为失误或社工攻击,因此持续的安全意识教育与模拟演练不可或缺。
五、网络与信息安全软件:工具链的选型与演进
安全软件是防御体系的执行单元。按功能可划分为:终端防护软件(防病毒、EDR)、网络安全软件(防火墙、IDS/IPS、VPN)、数据安全软件(加密工具、DLP、备份恢复)、身份管理软件(IAM、特权账号管理)以及安全分析软件(SIEM、SOAR、漏洞扫描器)。选型时应考量与现有架构的兼容性、可扩展性、误报率以及供应商的响应能力。
技术演进正推动安全软件向智能化与自动化方向发展:基于AI的异常行为检测可识别未知威胁;SOAR平台实现事件响应的剧本化编排;云原生安全工具(CSPM、CWPP)适应混合云环境。与此开源自建与商业采购的权衡也是企业须审慎决策的议题——开源方案灵活且成本可控,但需自担运维与漏洞修复责任。
###
数据保护与互联网安全并非孤立的技术点,而是一张由策略、流程、技术与人员交织而成的立体网络。没有一劳永逸的安全方案,只有持续演进的防御能力。构建以数据为中心、以零信任为理念、以信息可视化为沟通桥梁、以体系化建设为纲领、以安全软件为抓手的综合防护框架,方能在日益复杂的威胁环境中守住数字资产的底线。安全,永远在路上。